El grupo de ransomware SafePay ha incluido a Ingram Micro en su página de filtraciones de la dark web este pasado viernes 29 de julio, amenazando con hacer públicos 3,5 TB datos de la compañía este viernes 1 de agosto si esta se negaba a pagar el rescate.
ngram Micro reconocido días después sido víctima de un ciberataque y había señalado que lo había podido contener. Sin embargo, esta aparición en su página de la dark web sugiere que estaba siendo extorsionada y que optó por no hacer frente al chantaje económico.
Falta de información
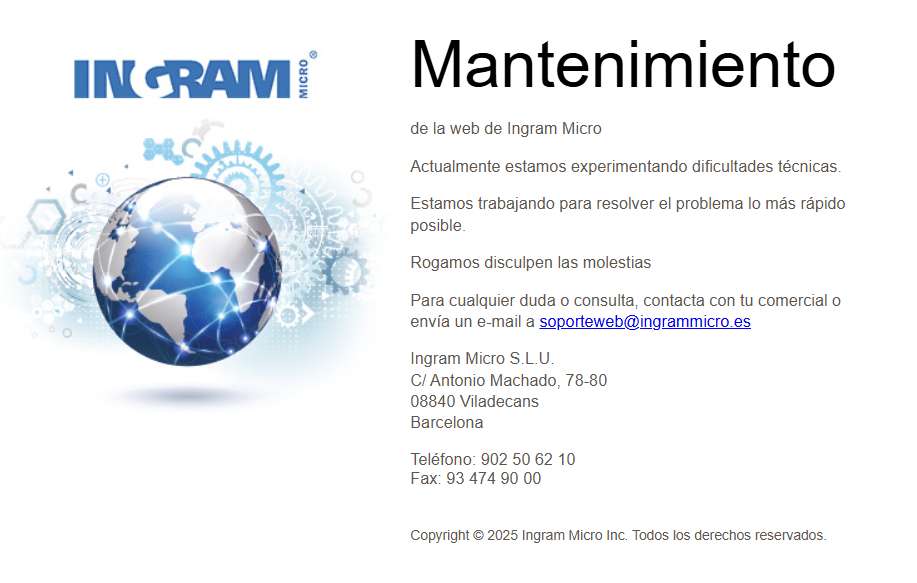
La compañía tecnológica no había actualizado su página de información pública sobre la incursión desde el pasado 9 de julio, día en que aseguraba haber restablecido sus operaciones comerciales globales.
«Ingram Micro se complace en informar que ya estamos operativos en todos los países y regiones donde operamos. Nuestros equipos siguen trabajando a un ritmo acelerado para atender y apoyar a nuestros clientes y socios proveedores», señalaba entonces la empresa.
La empresa pudo restaurar algunas páginas web que habían permanecido offline desde el ataque, como sus páginas de seguridad de Medio Oriente, Turquía y África (META), que utiliza para promover servicios de consultoría y capacitación, y soluciones de seguridad.