Las administraciones públicas se han convertido en blancos muy atractivos para los amigos de lo ajeno. Según datos del CCN-CERT, en 2023 estas experimentaron 107.000 ciberataques (casi el doble que el año anterior). En España, el 34% de los ataques informáticos se dirigen a estas entidades. Y en su mayoría, los cibermalos buscan el secuestro de datos y piden su correspondiente rescate.
Un estudio llevado a cabo por la firma de seguridad Sophos y denominado El estado del ransomware en la Administración estatal y local también pone números a este fenómeno. Según el mismo, el porcentaje de gobiernos locales y estatales atacados en España pasó del 58% en 2021 al 69% en 2023, superando la media global del 66%.
En casi tres de cada cuatro incidentes de ransomware contra gobiernos locales y estatales (76%), los delincuentes consiguieron cifrar los datos. Además, cada vez es más difícil frenar estos envites a tiempo: actualmente solo uno de cada cinco ataques (19%) logra detenerse antes de que la información quede bloqueada.
Por otro lado, el sector público se ha convertido en el más afectado por el robo de datos durante los ataques de este tipo. En un 48% de los casos no solo se cifraron los archivos, sino que también se exfiltró información sensible, un porcentaje muy superior a la media global del 30%. Esto refleja que las administraciones están muy expuestas a la estrategia de doble extorsión, donde los atacantes chantajean tanto con liberar los sistemas como con filtrar los datos robados.
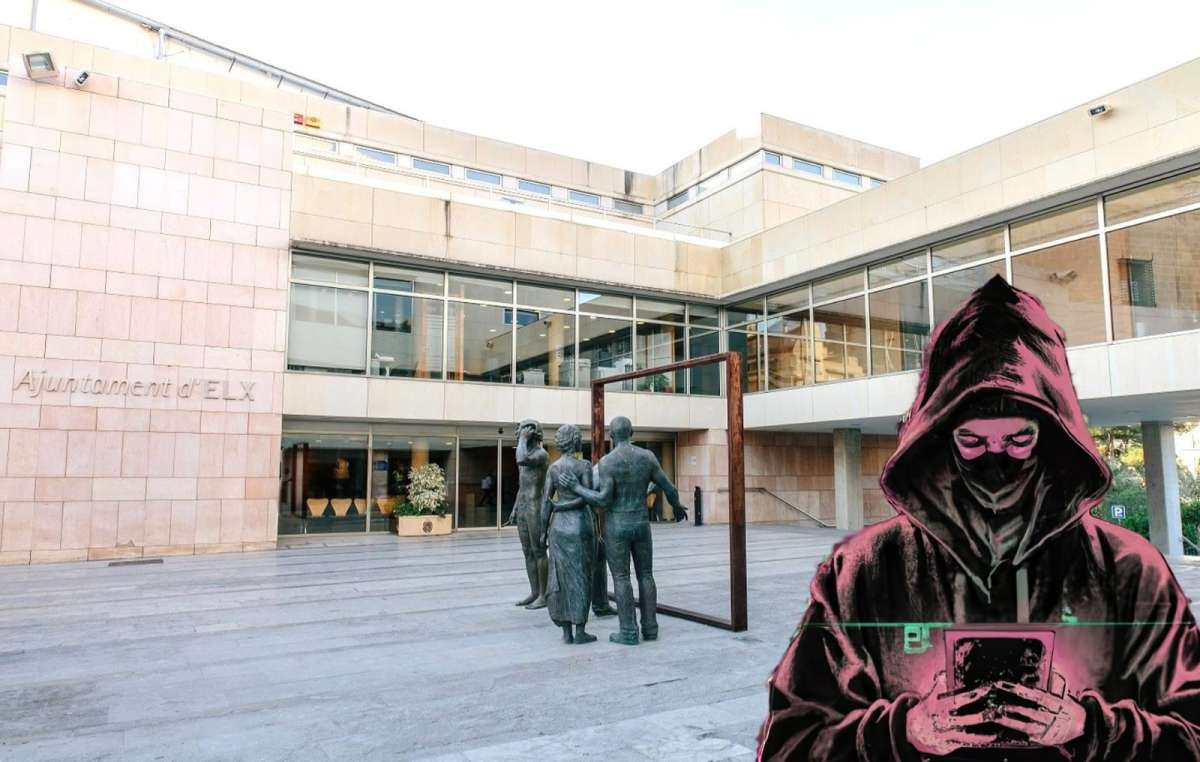
Esta semana un ciberataque ha paralizado el Ayuntamiento de Elche. No es la primera vez que ocurre en España. En los últimos años distintos consistorios de nuestra geografía nacional han sido víctimas de sonados incidentes de ransomware, poniendo de manifiesto que las administraciones municipales y locales son un ‘caramelo’ para los actores de amenazas.
Cangas (Pontevedra), Sevilla, Teo (A Coruña), Torre Pacheco (Murcia), La Rinconada (Sevilla), Calviá (Mallorca) Badajoz o Villajoyosa (Alicante) han tenido que lidiar en los últimos dos años con situaciones como la que está afrontando ahora mismo el gobierno de la urbe alicantina.
No cabe duda de que los actores de amenazas suelen perseguir objetivos económicos detrás de estos ataques, bien pidiendo rescates o comercializando a posteriori en foros clandestinos los datos personales y críticos (padrón, fiscalidad, historiales sociales) de los ciudadanos y empleados que han exfiltrado. Además, usan estos para campañas sofisticadas de ingeniería social.
«La gran mayoría de delincuentes busca un beneficio económico y, para ellos, un ayuntamiento no se distingue de una empresa, con unos ingresos sobre los que pedir un rescate acorde», expone Josep Albors, director de investigación y concienciación de ESET España.
Más allá de los graves riesgos para la privacidad al quedar esos detalles en manos de los grupos organizados, las consecuencias de estas infracciones van desde bloqueos internos hasta interrupciones serias que paralizan la atención ciudadana y servicios digitales. Esto genera ruido mediático y presión sobre los responsables públicos. Así, los hackers también buscan cierto impacto social y político como objetivos secundarios.
«A la paralización de la actividad de un ayuntamiento, con todo lo que ello implica, le siguen otro tipo de consecuencias. Cuando una entidad es víctima de un ataque de estas características, nada le garantiza que su información no vaya a ser filtrada o vendida a otros grupos criminales. La circulación de estos datos abre la puerta a estafas, suplantaciones de identidad, etc. Además, independientemente de que se ceda o no ante la extorsión, algunos informes señalan que el coste medio de remediar estos ataques supera el pago que se pide por el rescate», detalla David Catalán Alegre, TRU Researcher at Acronis.
Vulnerables por muchas razones
Pese a que los protocolos de respuesta están mejorando la frecuencia y sofisticación de estos incidentes se evidencia que los municipios siguen siendo objetivos especialmente vulnerables.
Para Lluis Corrons, Security Evangelist de Gen Digital, la vulnerabilidad de las administraciones locales suele ser mayor porque tienen muchos más frentes abiertos. «Ofrecen servicios muy variados, de proximidad, y con una exposición digital más amplia de lo que parece. Portales de trámites, sedes electrónicas, interacción constante con proveedores y ciudadanos… todo eso multiplica la superficie de ataque», subraya.
Corrons también cree que están más expuestos porque sus recursos son limitados. El experto en ciberseguridad menciona como en muchos ayuntamientos el equipo de TI se encarga también del área de seguridad. Así, «no hay personal dedicado, ni presupuesto suficiente, ni cultura de ciberseguridad bien implantada». Además, a diferencia de la Administración central, estos consistorios tampoco disponen de unidades especializadas, SOCs propios o equipos de respuesta interna».
Para el experto en muchos casos, la inversión en ciberseguridad es mínima y está centrada solo en lo básico, es decir, lo que exige el Esquema Nacional de Seguridad. «No hay una visión estratégica ni una planificación a largo plazo. Y eso se nota», denuncia.
David López, director de operaciones de Factum, coincide en esta opinión y se queja de que el gasto público en ciberseguridad suele ser «más reactivo que estratégico». También opina que no se trata solo de la falta de presupuesto, sino de una cuestión de prioridad política, puesto que «se invierte antes en hardware visible que en seguridad invisible».
Corrons lamenta que mientras que muchas empresas privadas ya cuentan con soluciones avanzadas, equipos dedicados, servicios de detección y respuesta 24/7, o pruebas regulares de recuperación, «en la administración local todo eso suena a ciencia ficción». Critica que a veces ni siquiera haya personal especializado en ciberseguridad y se depende de proveedores externos «que tampoco siempre están preparados para responder ante un incidente grave. La diferencia de madurez es enorme, y eso se traduce en mayor vulnerabilidad», sentencia.
En este último aspecto incide Sergio Martínez, country manager de SonicWall, quien asegura que la preparación ante el cibercrimen es mucho menor que la de una gran organización. «Es obvio que el nivel de inversión y presupuesto no puede ser el mismo. Tampoco el número de instituciones, que, en el caso de los municipios, son más de 8.000. Su nivel de exposición también es elevado, por lo que constituyen un bocado apetitoso para el cibercrimen», apostilla.
Martínez propone que haya más gasto público para la ciberseguridad, pero también reflexiona sobre que hay que ser consciente de que el nivel de exposición aumenta año tras año y eso lo dificulta. Además, menciona como los ciberdelincuentes aprovechan horarios donde los funcionarios no están trabajando para llevar a cabo sus tropelías. «Hay que destacar el hecho de que 7 de cada 10 ataques ocurren fuera del horario laboral, y la hora más probable son las 4 de la madrugada de un sábado», explica.
Un agujero con forma de persona
El country manager de SonicWall considera que en los ayuntamientos no tienen puntos débiles significativos en su infraestructura en comparación con otro tipo de organizaciones. Al final, la principal puerta de entrada sería el llamado ‘factor humano’ igualmente. «Casi siempre todo empieza con un robo de credenciales menores, movimientos laterales dentro de la organización, consecución de credenciales privilegiados y ataque en horas no laborables (fin de semana) aprovechando ventajas detectadas (vulnerabilidades no parcheadas) tras meses de investigación agazapados en la oscuridad de la red», cuenta.
Desde ESET abundan también en esta idea. Para Josep Albors, hay muchos puntos que pueden ser aprovechados por los atacantes, aunque en su opinión «una gestión deficiente de las identidades de los usuarios» sería uno de los principales. «Los delincuentes aprovechan credenciales robadas o filtradas previamente para conseguir acceder a sistemas dentro de la red del organismo público para, una vez dentro, robar información confidencial y desplegar varios tipos de amenazas, entre ellas el ransomware», detalla.
José Rosell, CEO de S2 Grupo, incide en ello: «Yo no diferenciaría mucho entre organismos públicos, ayuntamientos y empresas privadas. Los puntos débiles fundamentalmente son las personas. Lo que hacen los ciberdelincuentes es aprovecharse de que la gente es buena». El mandamás de la firma de seguridad pone de manifiesto como la gente está muy acostumbrada a compartir el mismo usuario y contraseña en muchos sitios. «Las ‘credenciales legítimas’ se venden habitualmente por Internet y una credencial legítima es como tener la llave de la puerta de tu casa para entrar. No hace falta más», dice.
Para Rosell, la Administración Pública sí que está invirtiendo bastante en ciberseguridad, cada vez más, aunque nunca sea «suficiente», porque «la seguridad absoluta no existe ni siquiera para los que destinan mucho». Su opinión es que hay de todo, porque existen «ayuntamientos de todo tipo y color», pero está convencido de que los grandes de la región, como «los de Elche, Castellón, Valencia o Alicante», sí que están destinando bastantes recursos.
El CEO de S2 Grupo insiste en que donde sí que hay que trabajar muchísimo es en la concienciación de las personas que forman parte de las organizaciones, de la sociedad, ya que como ciudadanos a nivel general no tenemos conciencia de los riesgos a los que estamos expuestos. Asegura que solo lo vemos cuando se dan este tipo de incidentes y se interrumpen algunos servicios básicos.«Por muy técnicos que seamos o muchas empresas de ciberseguridad que estemos luchando contra los grupos del crimen organizado, si no concienciamos a la ciudadanía no lo vamos a poder parar, porque van a seguir engañando a la gente. Es muy fácil hacerlo y les cuesta muy poco dinero», lamenta.
Sistemas antiguos y una gran superficie de ataque
Más allá de los descuidos humanos a estos se sumaría que algunos municipios no siempre hacen los deberes en cuestión de activos TI y de protección. Luis Corrons critica que muchos ayuntamientos siguen dependiendo de sistemas antiguos, no parcheados al día, con redes mal segmentadas y sin control real de privilegios. «Eso facilita mucho el movimiento lateral una vez se compromete un sistema. A esto se suma la falta de autenticación multifactor en accesos remotos, proveedores con accesos permanentes no supervisados, y copias de seguridad que o bien están conectadas (y se cifran también) o directamente no se prueban de forma regular», detalla.
En la misma línea habla David Catalán Alegre, quien sostiene que uno de los vectores de entrada más comunes para los cibermalos son los programas vulnerables o desactualizados. «creo que la mayoría de los ciudadanos hemos tenido que lidiar con sistemas obsoletos al realizar trámites con la administración», expone.
Esta opinión también la comparte David López. «La infraestructura suele estar marcada por un alto grado de “legacy IT”, con sistemas sin soporte y difíciles de parchear debido a las restricciones presupuestarias. A esto se suma la escasa especialización interna: en muchos casos la seguridad se delega a proveedores externos y no existe un SOC o CSIRT local capaz de dar visibilidad continua», critica.
El COO de Factum también expone que el perímetro digital de estos organismos es muy amplio, al contar con portales ciudadanos, intranets, IoT municipal y aplicaciones móviles, que conforman «una superficie de ataque heterogénea y difícil de controlar».
López también añade que estas instituciones están acostumbradas a trabajar en entornos muy heterogéneos, donde conviven con ERP antiguos, aplicaciones desarrolladas a medida y servicios SaaS sin la integración adecuada, lo que multiplicaría los puntos de exposición. «A esto se suma la ausencia de políticas centralizadas de seguridad. Cada ayuntamiento implementa lo que puede, sin estandarización ni benchmarks nacionales sólidos, lo que genera un mosaico irregular y vulnerable», concluye.
Las administraciones públicas se han convertido en blancos muy atractivos para los amigos de lo ajeno. Según datos del CCN-CERT, en 2023 estas experimentaron 107.000 ciberataques (casi el doble que el año anterior). En España, el 34% de los ataques informáticos se dirigen a estas entidades. Y en su mayoría, los cibermalos buscan el secuestro de datos y piden su correspondiente rescate.
Un estudio llevado a cabo por la firma de seguridad Sophos y denominado El estado del ransomware en la Administración estatal y local también pone números a este fenómeno. Según el mismo, el porcentaje de gobiernos locales y estatales atacados en España pasó del 58% en 2021 al 69% en 2023, superando la media global del 66%.
En casi tres de cada cuatro incidentes de ransomware contra gobiernos locales y estatales (76%), los delincuentes consiguieron cifrar los datos. Además, cada vez es más difícil frenar estos envites a tiempo: actualmente solo uno de cada cinco ataques (19%) logra detenerse antes de que la información quede bloqueada.
Por otro lado, el sector público se ha convertido en el más afectado por el robo de datos durante los ataques de este tipo. En un 48% de los casos no solo se cifraron los archivos, sino que también se exfiltró información sensible, un porcentaje muy superior a la media global del 30%. Esto refleja que las administraciones están muy expuestas a la estrategia de doble extorsión, donde los atacantes chantajean tanto con liberar los sistemas como con filtrar los datos robados.
Esta semana un ciberataque ha paralizado el Ayuntamiento de Elche. No es la primera vez que ocurre en España. En los últimos años distintos consistorios de nuestra geografía nacional han sido víctimas de sonados incidentes de ransomware, poniendo de manifiesto que las administraciones municipales y locales son un ‘caramelo’ para los actores de amenazas.
Cangas (Pontevedra), Sevilla, Teo (A Coruña), Torre Pacheco (Murcia), La Rinconada (Sevilla), Calviá (Mallorca) Badajoz o Villajoyosa (Alicante) han tenido que lidiar en los últimos dos años con situaciones como la que está afrontando ahora mismo el gobierno de la urbe alicantina.
No cabe duda de que los actores de amenazas suelen perseguir objetivos económicos detrás de estos ataques, bien pidiendo rescates o comercializando a posteriori en foros clandestinos los datos personales y críticos (padrón, fiscalidad, historiales sociales) de los ciudadanos y empleados que han exfiltrado. Además, usan estos para campañas sofisticadas de ingeniería social.
«La gran mayoría de delincuentes busca un beneficio económico y, para ellos, un ayuntamiento no se distingue de una empresa, con unos ingresos sobre los que pedir un rescate acorde», expone Josep Albors, director de investigación y concienciación de ESET España.
Más allá de los graves riesgos para la privacidad al quedar esos detalles en manos de los grupos organizados, las consecuencias de estas infracciones van desde bloqueos internos hasta interrupciones serias que paralizan la atención ciudadana y servicios digitales. Esto genera ruido mediático y presión sobre los responsables públicos. Así, los hackers también buscan cierto impacto social y político como objetivos secundarios.
«A la paralización de la actividad de un ayuntamiento, con todo lo que ello implica, le siguen otro tipo de consecuencias. Cuando una entidad es víctima de un ataque de estas características, nada le garantiza que su información no vaya a ser filtrada o vendida a otros grupos criminales. La circulación de estos datos abre la puerta a estafas, suplantaciones de identidad, etc. Además, independientemente de que se ceda o no ante la extorsión, algunos informes señalan que el coste medio de remediar estos ataques supera el pago que se pide por el rescate», detalla David Catalán Alegre, TRU Researcher at Acronis.
Vulnerables por muchas razones
Pese a que los protocolos de respuesta están mejorando la frecuencia y sofisticación de estos incidentes se evidencia que los municipios siguen siendo objetivos especialmente vulnerables.
Para Lluis Corrons, Security Evangelist de Gen Digital, la vulnerabilidad de las administraciones locales suele ser mayor porque tienen muchos más frentes abiertos. «Ofrecen servicios muy variados, de proximidad, y con una exposición digital más amplia de lo que parece. Portales de trámites, sedes electrónicas, interacción constante con proveedores y ciudadanos… todo eso multiplica la superficie de ataque», subraya.
Corrons también cree que están más expuestos porque sus recursos son limitados. El experto en ciberseguridad menciona como en muchos ayuntamientos el equipo de TI se encarga también del área de seguridad. Así, «no hay personal dedicado, ni presupuesto suficiente, ni cultura de ciberseguridad bien implantada». Además, a diferencia de la Administración central, estos consistorios tampoco disponen de unidades especializadas, SOCs propios o equipos de respuesta interna».
Para el experto en muchos casos, la inversión en ciberseguridad es mínima y está centrada solo en lo básico, es decir, lo que exige el Esquema Nacional de Seguridad. «No hay una visión estratégica ni una planificación a largo plazo. Y eso se nota», denuncia.
David López, director de operaciones de Factum, coincide en esta opinión y se queja de que el gasto público en ciberseguridad suele ser «más reactivo que estratégico». También opina que no se trata solo de la falta de presupuesto, sino de una cuestión de prioridad política, puesto que «se invierte antes en hardware visible que en seguridad invisible».
Corrons lamenta que mientras que muchas empresas privadas ya cuentan con soluciones avanzadas, equipos dedicados, servicios de detección y respuesta 24/7, o pruebas regulares de recuperación, «en la administración local todo eso suena a ciencia ficción». Critica que a veces ni siquiera haya personal especializado en ciberseguridad y se depende de proveedores externos «que tampoco siempre están preparados para responder ante un incidente grave. La diferencia de madurez es enorme, y eso se traduce en mayor vulnerabilidad», sentencia.
En este último aspecto incide Sergio Martínez, country manager de SonicWall, quien asegura que la preparación ante el cibercrimen es mucho menor que la de una gran organización. «Es obvio que el nivel de inversión y presupuesto no puede ser el mismo. Tampoco el número de instituciones, que, en el caso de los municipios, son más de 8.000. Su nivel de exposición también es elevado, por lo que constituyen un bocado apetitoso para el cibercrimen», apostilla.
Martínez propone que haya más gasto público para la ciberseguridad, pero también reflexiona sobre que hay que ser consciente de que el nivel de exposición aumenta año tras año y eso lo dificulta. Además, menciona como los ciberdelincuentes aprovechan horarios donde los funcionarios no están trabajando para llevar a cabo sus tropelías. «Hay que destacar el hecho de que 7 de cada 10 ataques ocurren fuera del horario laboral, y la hora más probable son las 4 de la madrugada de un sábado», explica.
Un agujero con forma de persona
El country manager de SonicWall considera que en los ayuntamientos no tienen puntos débiles significativos en su infraestructura en comparación con otro tipo de organizaciones. Al final, la principal puerta de entrada sería el llamado ‘factor humano’ igualmente. «Casi siempre todo empieza con un robo de credenciales menores, movimientos laterales dentro de la organización, consecución de credenciales privilegiados y ataque en horas no laborables (fin de semana) aprovechando ventajas detectadas (vulnerabilidades no parcheadas) tras meses de investigación agazapados en la oscuridad de la red», cuenta.
Desde ESET abundan también en esta idea. Para Josep Albors, hay muchos puntos que pueden ser aprovechados por los atacantes, aunque en su opinión «una gestión deficiente de las identidades de los usuarios» sería uno de los principales. «Los delincuentes aprovechan credenciales robadas o filtradas previamente para conseguir acceder a sistemas dentro de la red del organismo público para, una vez dentro, robar información confidencial y desplegar varios tipos de amenazas, entre ellas el ransomware», detalla.
José Rosell, CEO de S2 Grupo, incide en ello: «Yo no diferenciaría mucho entre organismos públicos, ayuntamientos y empresas privadas. Los puntos débiles fundamentalmente son las personas. Lo que hacen los ciberdelincuentes es aprovecharse de que la gente es buena». El mandamás de la firma de seguridad pone de manifiesto como la gente está muy acostumbrada a compartir el mismo usuario y contraseña en muchos sitios. «Las ‘credenciales legítimas’ se venden habitualmente por Internet y una credencial legítima es como tener la llave de la puerta de tu casa para entrar. No hace falta más», dice.
Para Rosell, la Administración Pública sí que está invirtiendo bastante en ciberseguridad, cada vez más, aunque nunca sea «suficiente», porque «la seguridad absoluta no existe ni siquiera para los que destinan mucho». Su opinión es que hay de todo, porque existen «ayuntamientos de todo tipo y color», pero está convencido de que los grandes de la región, como «los de Elche, Castellón, Valencia o Alicante», sí que están destinando bastantes recursos.
El CEO de S2 Grupo insiste en que donde sí que hay que trabajar muchísimo es en la concienciación de las personas que forman parte de las organizaciones, de la sociedad, ya que como ciudadanos a nivel general no tenemos conciencia de los riesgos a los que estamos expuestos. Asegura que solo lo vemos cuando se dan este tipo de incidentes y se interrumpen algunos servicios básicos.«Por muy técnicos que seamos o muchas empresas de ciberseguridad que estemos luchando contra los grupos del crimen organizado, si no concienciamos a la ciudadanía no lo vamos a poder parar, porque van a seguir engañando a la gente. Es muy fácil hacerlo y les cuesta muy poco dinero», lamenta.
Sistemas antiguos y una gran superficie de ataque
Más allá de los descuidos humanos a estos se sumaría que algunos municipios no siempre hacen los deberes en cuestión de activos TI y de protección. Luis Corrons critica que muchos ayuntamientos siguen dependiendo de sistemas antiguos, no parcheados al día, con redes mal segmentadas y sin control real de privilegios. «Eso facilita mucho el movimiento lateral una vez se compromete un sistema. A esto se suma la falta de autenticación multifactor en accesos remotos, proveedores con accesos permanentes no supervisados, y copias de seguridad que o bien están conectadas (y se cifran también) o directamente no se prueban de forma regular», detalla.
En la misma línea habla David Catalán Alegre, quien sostiene que uno de los vectores de entrada más comunes para los cibermalos son los programas vulnerables o desactualizados. «creo que la mayoría de los ciudadanos hemos tenido que lidiar con sistemas obsoletos al realizar trámites con la administración», expone.
Esta opinión también la comparte David López. «La infraestructura suele estar marcada por un alto grado de “legacy IT”, con sistemas sin soporte y difíciles de parchear debido a las restricciones presupuestarias. A esto se suma la escasa especialización interna: en muchos casos la seguridad se delega a proveedores externos y no existe un SOC o CSIRT local capaz de dar visibilidad continua», critica.
El COO de Factum también expone que el perímetro digital de estos organismos es muy amplio, al contar con portales ciudadanos, intranets, IoT municipal y aplicaciones móviles, que conforman «una superficie de ataque heterogénea y difícil de controlar».