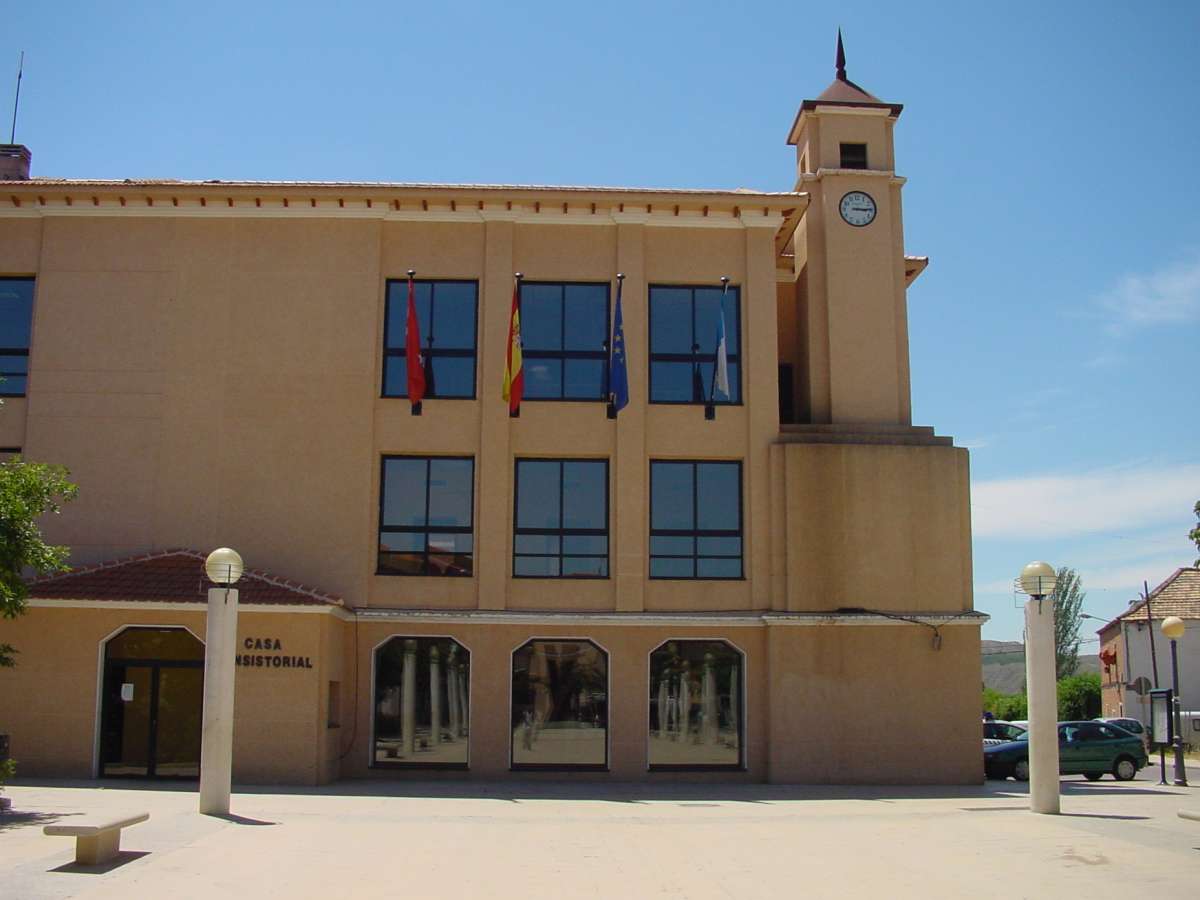
El Ayuntamiento de Velilla de San Antonio ha confirmado una incidencia de seguridad en sus sistemas informáticos después de que el grupo de ciberdelincuentes Kairos asegurase haber accedido a la infraestructura municipal y haber sustraído 77,6 GB de información.
El supuesto ataque fue detectado por plataformas especializadas en el seguimiento de ciberamenazas, que atribuyeron a Kairos la reivindicación del incidente. Según la información difundida por el grupo, entre los archivos supuestamente obtenidos figurarían registros administrativos y de personal, documentos oficiales firmados electrónicamente, mociones municipales, datos personales y documentos nacionales de identidad (DNI).
Sin embargo, el ayuntamiento de la comunidad de Madrid ha introducido un importante matiz. En un comunicado publicado este viernes, el Consistorio reconoce haber detectado una incidencia que podría haber permitido la exposición de información alojada en sus sistemas, pero señala que la investigación continúa abierta y que todavía no puede confirmar que se haya producido un acceso o una extracción efectiva de datos.
El consistorio asegura además que los servicios municipales continúan funcionando con normalidad y que ha activado sus protocolos de seguridad y reforzado las medidas de protección y supervisión de sus sistemas.
Escudo Digital se puso en contacto con el Ayuntamiento tras conocer la reivindicación de Kairos y ha tenido acceso posteriormente a su comunicación oficial. Desde el Ayuntamiento se ha trasladado la incidencia al Centro Criptológico Nacional (CCN) y a las autoridades competentes y está trabajando con servicios especializados para determinar qué ha ocurrido y cuál podría ser el alcance de la incidencia.
Esta reivindicación resulta especialmente relevante por dos motivos. Por un lado, por la naturaleza de la información que supuestamente habría sido robada, que incluye datos personales y documentos de identidad. Por otro, porque Kairos ya ha dirigido anteriormente sus ataques contra administraciones públicas españolas, incluido otro ayuntamiento de la Comunidad de Madrid.
Además se da la circunstancia, como ha avanzado adslzone, de que este Ayuntamiento está dirigido por Antonia Alcázar Jiménez, hermana de Gertrudis Alcázar, secretaria del expresidente del Gobierno José Luis Rodríguez Zapatero.
Kairos ya atacó a otro ayuntamiento madrileño
El supuesto ataque contra Velilla de San Antonio guarda un llamativo paralelismo con otro caso acontecido el pasado mes de mayo: el ataque de ransomware contra el Ayuntamiento de Valdemoro, también en la Comunidad de Madrid, y también confirmado.Aquel incidente puso de manifiesto una amenaza diferente pero estrechamente relacionada: el interés de los ciberdelincuentes no se limita a obtener datos personales para venderlos o utilizarlos en fraudes. También pueden buscar las credenciales y mecanismos de firma electrónica utilizados por las administraciones.
La posible filtración de sellos electrónicos resulta especialmente delicada porque, en determinadas circunstancias, un atacante que consiga hacerse con ellos podría intentar validar trámites falsos, emitir comunicaciones fraudulentas o manipular documentación administrativa, dependiendo de cómo estén protegidos y utilizados esos mecanismos.
Una radiografía completa de los ciudadanos
La información municipal tiene un atractivo particular para los ciberdelincuentes porque un ayuntamiento concentra datos procedentes de prácticamente todos los ámbitos de la relación entre un ciudadano y la Administración.
Padrones, documentación identificativa, expedientes administrativos, información tributaria, licencias, datos laborales, contratos, proveedores, comunicaciones y documentación relacionada con servicios municipales forman parte del ecosistema de información que puede encontrarse en una administración local.
En el caso de Velilla, la reivindicación de Kairos apunta precisamente hacia varias de esas categorías: datos de empleados, documentos oficiales, información administrativa y documentos de identidad.
El verdadero objetivo puede ser la información
Los grupos de extorsión han evolucionado hacia modelos en los que el cifrado de los sistemas ya no es necesariamente imprescindible. El atacante entra en la organización, localiza información de interés, la copia y posteriormente amenaza con publicarla si la víctima no paga.
Este modelo convierte la exfiltración en el elemento central del negocio. Incluso si el ayuntamiento consigue recuperar sus sistemas y restablecer los servicios públicos, la información que haya salido de sus redes puede continuar en poder de los atacantes.
En el caso de Velilla, los supuestos 77,6 GB podrían contener información administrativa de escaso valor para un delincuente o, por el contrario, una combinación de datos personales y documentación que permita desarrollar nuevas campañas de fraude. Eso solo podrá determinarse si el Ayuntamiento,q ue ha confirmado el ciberataque, facilita información sobre su alcance.
Y en el caso de Kairos, la reivindicación de Velilla de San Antonio tiene un elemento añadido: el mismo grupo ya había puesto el foco meses atrás en al menos otro ayuntamiento de la Comunidad de Madrid.