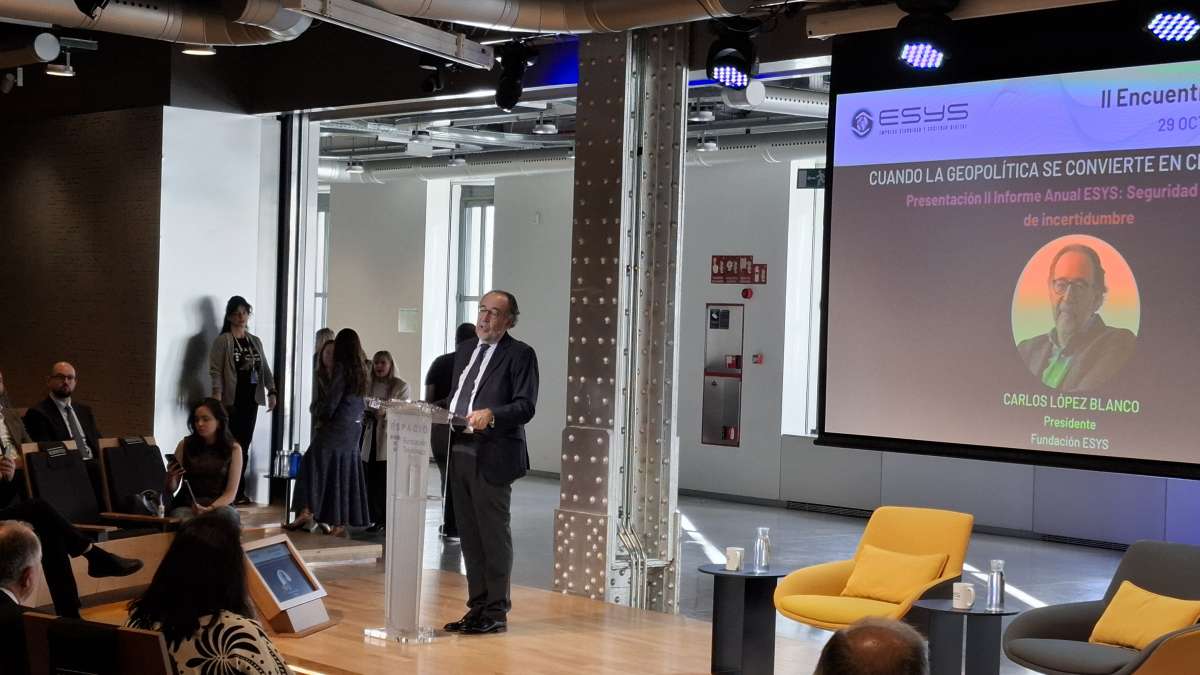
La Fundación ESYS ha presentado su II Informe Anual Seguridad en tiempos de incertidumbre en el curso de su II Encuentro Anual bajo el lema Cuando la geopolítica se convierte en ciberseguridad. La jornada abordó el contexto geopolítico, el avance de la inteligencia artificial y los cambios en los riesgos en ciberseguridad que deben afrontar compañías y administraciones públicas.
La percepción de las capacidades
El informe recoge que el 64,3% de las organizaciones españolas percibe que la situación geopolítica afecta directamente a su ciberseguridad. La preocupación por la capacidad de respuesta no es exclusiva de España, como refleja el estudio: el 31% de los líderes encuestados por el Foro Económico Mundial tiene poca confianza en la capacidad de su país para responder a un ciberincidente grave, frente al 26% del año anterior.
La presión geopolítica influye en las organizaciones a través de distintos mecanismos, como la cadena de suministro tecnológico. “La dependencia de proveedores de software, hardware e infraestructura ―concentrados en un puñado de empresas mayoritariamente estadounidenses ― es al mismo tiempo una eficiencia operativa y una vulnerabilidad estratégica”, explica.
Repercute asimismo la regulación como instrumento de poder, porque los grandes bloque geopolíticos (Estados Unidos, Rusia y la Unión Europea) están desarrollando marcos legales sobre datos, tecnología e IA que no constituyen solo reglas técnicas: “Son instrumentos de proyección de estándares y de configuración de dependencias”.
Las infraestructuras críticas son diana, objetivo prioritario y deliberado. Los sectores más expuestos son precisamente aquellos cuya interrupción provocaría el mayor daño social y político. El informe indica que el 53,7 de los incidentes registrados en la UE durante el último año “afectaron a entidades consideradas esenciales bajo la Directiva NIS2”.
Evolución de los indicadores
La investigación detalla además la evolución de la gobernanza en ciberseguridad, medida a través de un sistema de indicadores de Fundación ESYS que incorpora una comparativa de dos años. El estudio señala que en una escala de 0 a 5, el Índice de Cumplimiento Corporativo y Cultura de la Seguridad alcanza los 3,25 puntos en las grandes empresas, en comparación con los 3,0 de 2025.
Las pymes, por su parte, pasan de 1,0 a 1,61 puntos, aunque siguen más expuestas que las compañías de mayor tamaño: de los 122.223 incidentes de ciberseguridad gestionados por INCIBE en 2025 (un 26% más que el año anterior), 6 de cada 10 afectaron a pymes y autónomos.
El Índice de Madurez Regulatoria y Gobernanza Pública está en 2,25 sobre 5, frente al 2,4 de la edición anterior, fruto sin duda de las dificultades que existen en el desarrollo del marco normativo, con la transposición pendiente de las directivas europeas NIS2 y CER.
Un perímetro que ya no existe
Una de las conclusiones del II Informe Anual Seguridad en tiempos de incertidumbre se refiere a la inversión necesaria: la ciberseguridad no va de un problema técnico que se soluciona con inversión suficiente; se trata de un problema político, estratégico y económico que precisa “la colaboración de actores que históricamente han operado en silos”.
La inteligencia artificial añade urgencia a cada una de estas dimensiones: el 94% de los líderes globales la consideran el principal motor de cambio en ciberseguridad, y el 87% la identifican como el ciberriesgo de mayor crecimiento. “Es el mejor instrumento de defensa disponible y el vector de ataque de mayor accesibilidad. Y está al alcance de ambos lados”, estima.
¿Y cómo lo resolvemos? “La pregunta relevante para 2026 ―relata el informe― no es cuánto invertimos en seguridad. Es si estamos invirtiendo en lo correcto, con los socios adecuados, pensando en el adversario real y no en el que recordamos. Un mundo en que el perímetro ―esa frontera que durante décadas separó lo protegido de los expuesto, lo técnico de lo político, la empresa del Estado― ha desaparecido. Y no va a volver”.