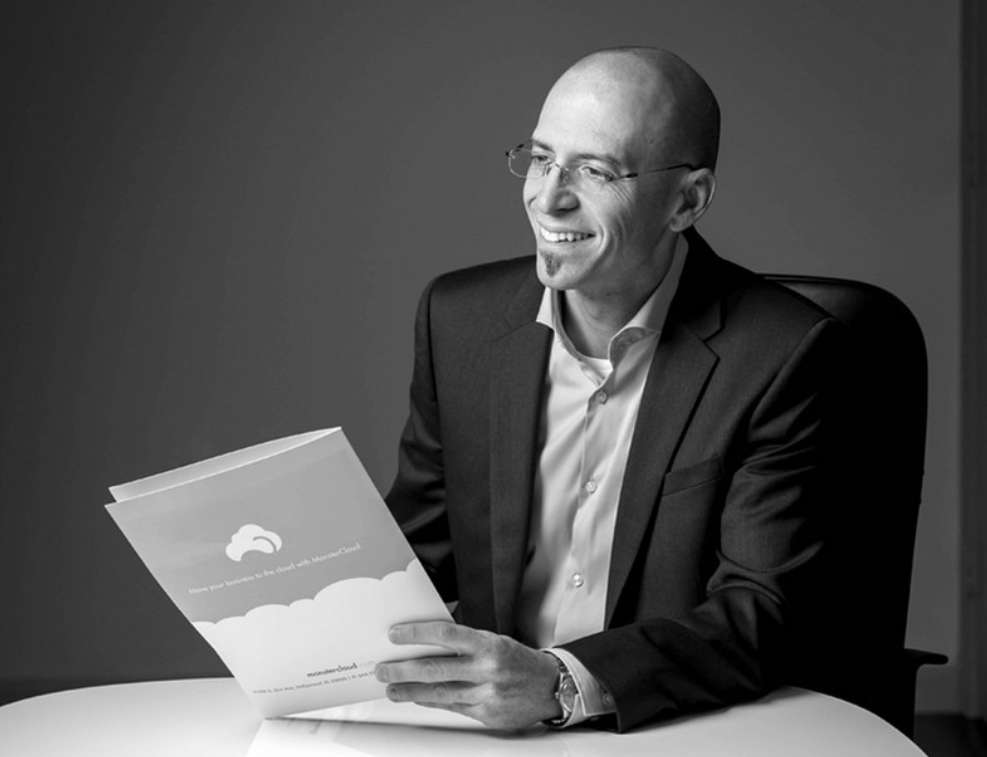
El Departamento de Justicia de EE.UU. ha imputado por fraude electrónico a Zohar Pinhasi, propietario de la firma de ciberseguridad MonsterCloud y un conocido especialista del sector.
Pinhasi, de 50 años y nacionalidad estadounidense e israelí, vendía a empresas víctimas de ciberataques una solución ‘ética’ para recuperar sus sistemas sin ceder al chantaje de los piratas informáticos. Sin embargo, en realidad pagaba en secreto a los propios extorsionadores y cobraba a sus clientes tarifas desorbitadas por el servicio, quedándose con márgenes de hasta el 1.700%.
Según la acusación formal presentada ante un gran jurado del Distrito Este de Nueva York, el ejecutivo utilizaba alias como ‘Zack Silver’ y ‘Zack Green’ para comercializar un supuesto método basado en «herramientas propietarias» y «técnicas avanzadas de descifrado».
Pero era todo un engaño. MonsterCloud realmente no disponía de tecnología propia para desbloquear los archivos cifrados por estos incidentes. La empresa contactaba directamente con los ciberdelincuentes, abonaba la suma exigida para obtener la clave de recuperación y posteriormente facturaba a la víctima montos sustancialmente superiores al rescate pagado.
Gracias a esta maniobra, desarrollada entre 2018 y 2023, la compañía llegó a facturar más de 19 millones de dólares a organizaciones en crisis, mientras desembolsaba en secreto unos 8 millones de dólares a los extorsionadores.
En un caso ocurrido en agosto de 2023, Pinhasi pagó cerca de 8.200 dólares a un ciberdelincuente por la clave de descifrado y cobró al cliente aproximadamente 150.000 dólares por la supuesta intervención técnica.
Tras comparecer en Brooklyn, el acusado se declaró no culpable y quedó en libertad bajo una fianza de 2 millones de dólares.
Victimización por partida doble
Las autoridades federales han criticado duramente la conducta del empresario por lucrarse con la vulnerabilidad de las empresas afectadas.
A. Tysen Duva, fiscal general adjunto de la División Penal del Departamento de Justicia, ha subrayado la gravedad de los hechos: «A Pinhasi se le acusa de ofrecer una alternativa a los pagos de rescate, pero en su lugar, presuntamente, volvía a victimizar a la víctima y cometía un fraude adicional, causándole un nuevo daño».
En la misma línea, el fiscal federal Joseph Nocella, Jr., responsable del Distrito Este de Nueva York, ha remarcado el impacto de este tipo de engaños en el sector de la seguridad digital: «Al afirmar falsamente que descifraba el ransomware sin pagar a los extorsionadores, el acusado volvió a victimizar a sus clientes mientras obtenía un suculento beneficio económico para sí mismo».
Por su parte, James C. Barnacle Jr., director adjunto del FBI, ha criticado que el experto de seguridad convertía la crisis de las víctimas en «su propio centro de beneficios«.
Pinhasi se enfrenta a dos cargos de fraude electrónico y un cargo de conspiración para cometer fraude electrónico, delitos que conllevan una pena máxima de hasta 20 años de prisión por cada uno.
Tanto el FBI como la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) recuerdan que no se recomienda pagar rescates ante ciberataques, ya que el desembolso no garantiza la recuperación de la información ni evita futuras filtraciones.